Zusammenfassung lesen
Kurz gesagt: Website-Sicherheit ist vor allem Routine. Updates, sichere Zugänge, wenige Erweiterungen und regelmäßige Sicherungen lösen den Großteil der Probleme.
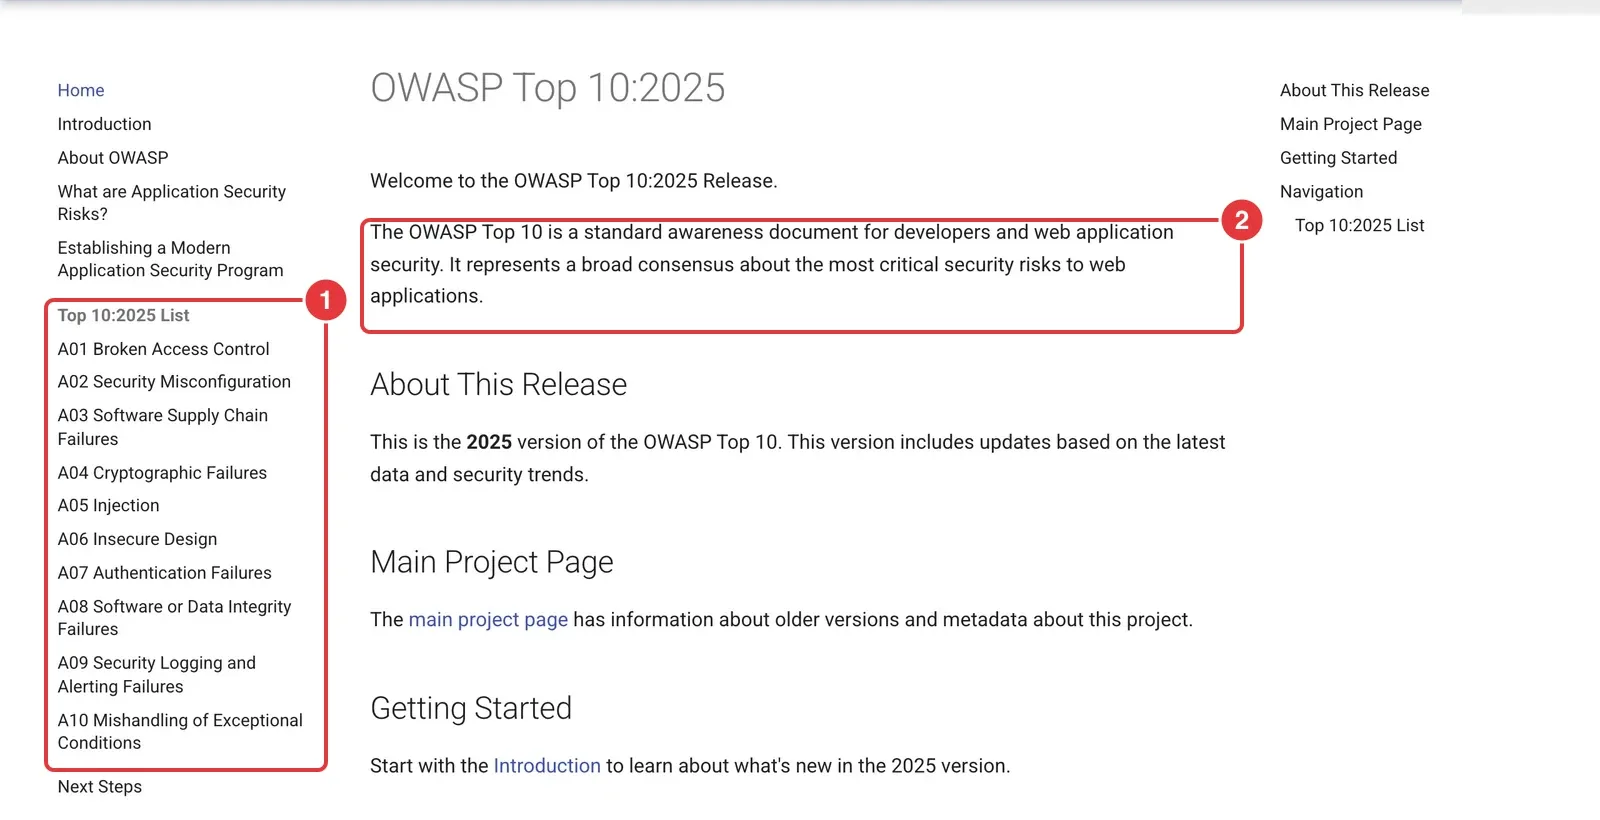
Viele denken, ihre Seite sei zu klein, um angegriffen zu werden. Das Problem ist, dass Angriffe meist automatisch laufen. Programme durchsuchen das Netz nach bekannten Lücken, etwa nach einer veralteten Version eines Plugins. Gefunden wird, wer nicht aktualisiert, egal wie groß die Website ist. Die bekannteste Übersicht der häufigsten Risiken sind die OWASP Top 10, ganz oben stehen in der Ausgabe 2025 Fehler bei der Zugriffskontrolle und Fehlkonfigurationen.
Die häufigsten Schwachstellen bei kleinen Websites sind veraltete Software, schwache Zugänge, zu viele Erweiterungen, fehlende Sicherungen, offene Formulare und Geheimnisse im Code.
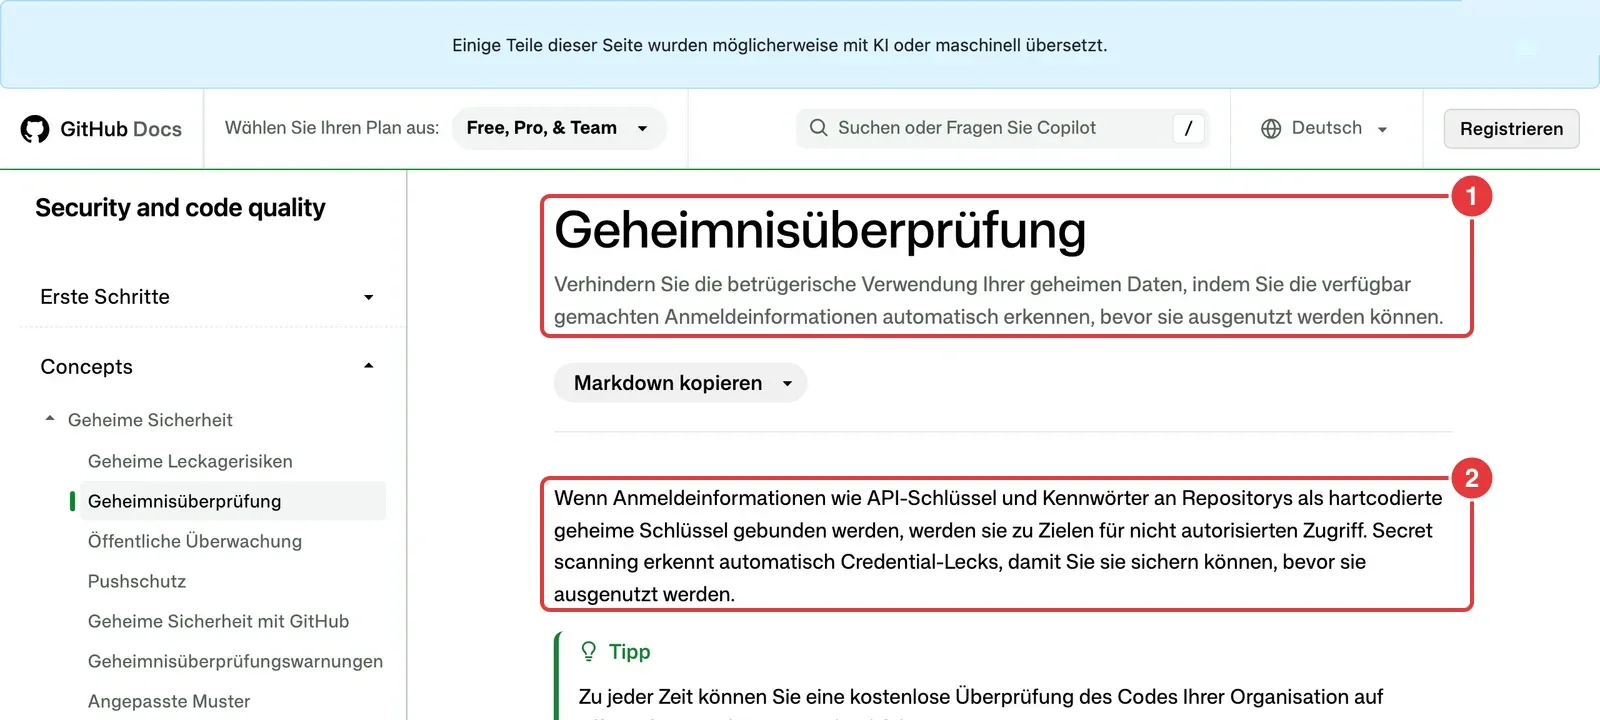
Ein besonderes Risiko ist Code aus der KI. Das Tempo ist großartig, aber KI schreibt manchmal Passwörter oder API-Schlüssel direkt in den Code, schlägt veraltete Pakete vor oder prüft Eingaben nicht. GitHub warnt deshalb ausdrücklich vor fest hinterlegten Zugangsdaten. Meine Faustregel: Lass dir den Code erklären, frag nach Sicherheitsrisiken und lass ihn vor dem Livegang prüfen.
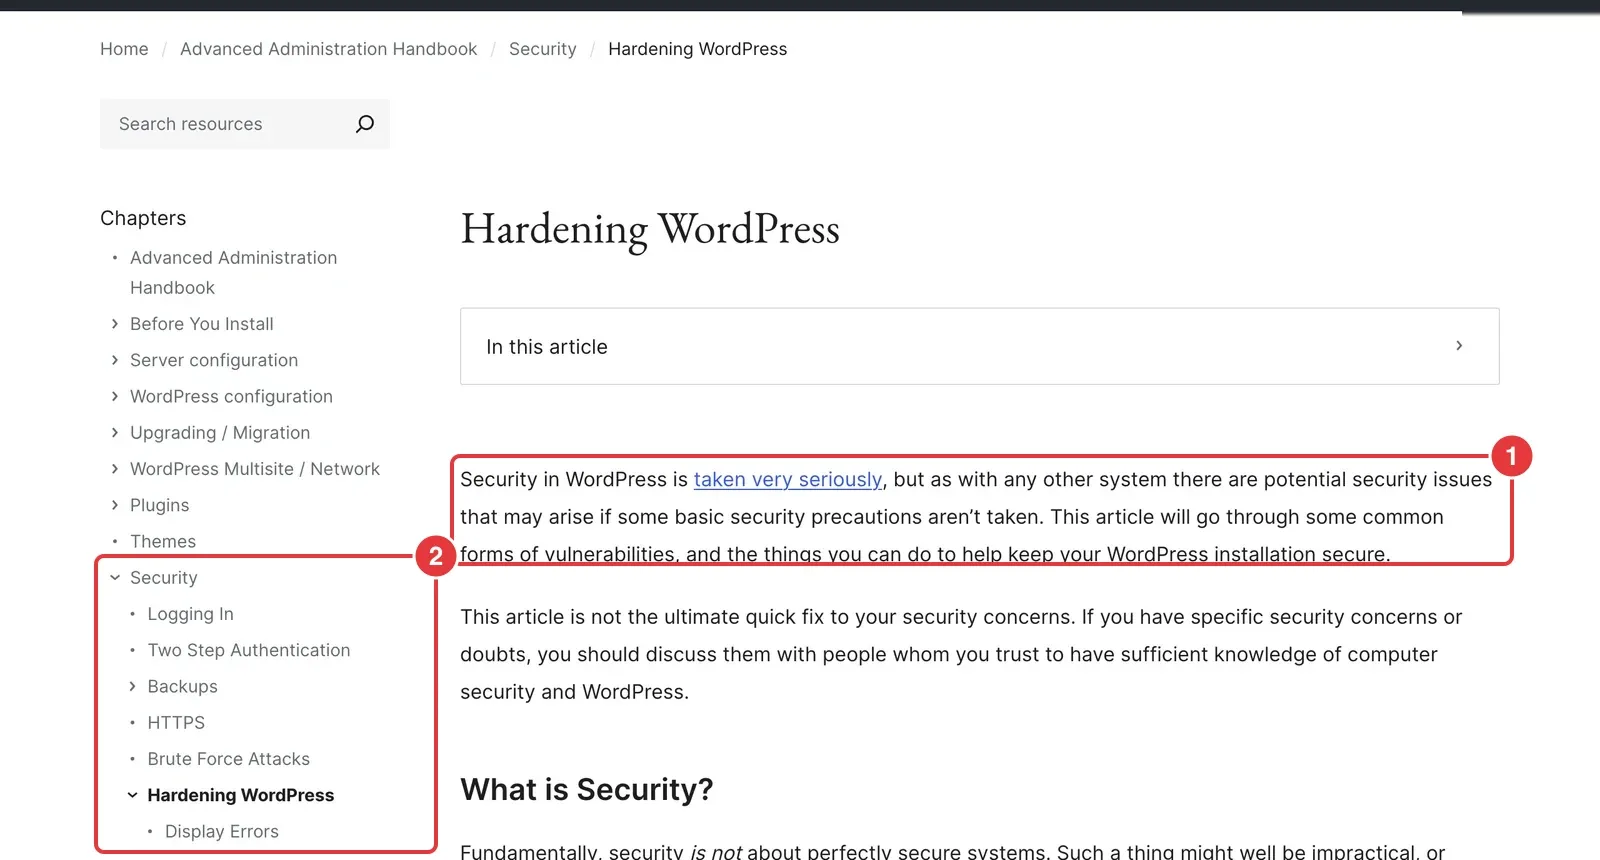
Für WordPress gibt es eine offizielle Anleitung zum Absichern. Dazu gehören regelmäßige Updates, das Löschen ungenutzter Plugins, Zwei-Faktor-Anmeldung, Sicherungen außerhalb des Servers und HTTPS auf der ganzen Website.
Selbst prüfen kannst du vieles mit kostenlosen Werkzeugen: der Google Search Console, dem Safe-Browsing-Transparenzbericht von Google, SSL Labs und dem Mozilla HTTP Observatory.
Und wenn doch etwas passiert ist: sofort alle Zugänge ändern, ein sauberes Backup einspielen, die Lücke schließen und in der Search Console die Überprüfung beantragen.
Mein Rat zum Schluss: Leg dir einen festen Rhythmus für Updates und Sicherungen an, zum Beispiel einmal pro Woche, und schau regelmäßig in die Search Console. Vorbeugen ist fast immer günstiger als eine Bereinigung danach.
Inhaltsverzeichnis
Das Wichtigste in Kürze
- Die meisten Angriffe auf kleine Websites laufen automatisch und suchen bekannte Lücken, etwa veraltete Plugins.
- Regelmäßige Updates, sichere Zugänge und Sicherungen lösen den Großteil der Probleme.
- KI-generierter Code ist schnell, kann aber Schlüssel im Klartext, veraltete Pakete oder ungeprüfte Eingaben enthalten.
- Die OWASP Top 10 sind die bekannteste Liste der häufigsten Sicherheitsrisiken von Webanwendungen.
- Mit kostenlosen Werkzeugen und der Search Console kannst du vieles selbst prüfen.
Eine Website ist schnell online, gerade mit Baukästen oder KI. Weniger schnell geht es, wenn sie gehackt wurde: Spam-Seiten im Google-Index, Weiterleitungen auf fremde Seiten oder eine Warnung im Browser. In diesem Beitrag zeige ich, wie du die Sicherheit deiner Website selbst prüfst, worauf du bei KI-generiertem Code achten musst und was in die regelmäßige Pflege gehört.
Warum auch kleine Websites angegriffen werden
Viele denken: Meine Seite ist doch viel zu klein, wer sollte die angreifen? Das Problem ist, dass Angriffe meist nicht gezielt laufen. Automatisierte Programme durchsuchen das Netz nach bekannten Schwachstellen, zum Beispiel nach einer bestimmten Version eines Plugins mit einer bekannten Lücke. Gefunden wird, wer nicht aktualisiert, ganz egal wie groß die Website ist.
Die bekannteste Übersicht der häufigsten Risiken sind die OWASP Top 10. Die gemeinnützige Organisation OWASP beschreibt sie als Standard-Dokument für Entwickler und Sicherheit von Webanwendungen. Ganz oben stehen in der Ausgabe 2025 Fehler bei der Zugriffskontrolle und Fehlkonfigurationen.
Die häufigsten Schwachstellen bei kleinen Websites
Worauf ich bei jeder Prüfung schaue
Veraltete Software
WordPress, Theme und Plugins ohne aktuelle Updates.
Schwache Zugänge
Einfache Passwörter, kein zweiter Faktor, alte Nutzerkonten.
Zu viele Erweiterungen
Jedes Plugin ist eine mögliche Lücke, auch deaktivierte.
Fehlende Sicherungen
Kein aktuelles Backup, wenn doch etwas passiert.
Offene Formulare
Formulare ohne Spamschutz und ohne Prüfung der Eingaben.
Geheimnisse im Code
Passwörter oder API-Schlüssel direkt im Quelltext.
Besonderes Risiko: Code aus der KI
Mit ChatGPT, Claude und anderen Werkzeugen lassen sich heute ganze Websites und kleine Anwendungen bauen. Das ist großartig für Tempo und Ideen, wie ich im Beitrag Website mit KI erstellen zeige. Sicherheit ist dabei aber kein Selbstläufer. Typische Fallstricke:
- Schlüssel im Klartext: Die KI schreibt API-Schlüssel oder Passwörter direkt in den Code, damit es schnell funktioniert. Landet der Code öffentlich, etwa auf GitHub, ist der Schlüssel für jeden sichtbar.
- Veraltete Pakete: Vorgeschlagene Bibliotheken sind manchmal nicht auf dem neuesten Stand oder enthalten bekannte Lücken.
- Ungeprüfte Eingaben: Formulare oder Suchfelder nehmen Eingaben an, ohne sie zu prüfen.
- Niemand fühlt sich zuständig: Der Code läuft, aber keiner versteht ihn genau oder spielt Updates ein.
GitHub beschreibt das Problem mit Schlüsseln im Code sehr deutlich: Werden Anmeldeinformationen fest im Code hinterlegt, werden sie zum Ziel für unbefugten Zugriff. Deshalb gibt es dort eine automatische Geheimnisüberprüfung.
Faustregel für KI-Code
Lass dir von der KI erklären, was der Code tut, frag ausdrücklich nach Sicherheitsrisiken und lass ihn vor dem Livegang von jemandem prüfen, der sich auskennt.
WordPress absichern
WordPress betreibt laut W3Techs rund 40 % aller Websites und ist deshalb auch ein beliebtes Ziel. Die gute Nachricht: Das System selbst gilt als gut gepflegt, und mit ein paar Grundregeln bist du auf der sicheren Seite. WordPress hat dafür eine eigene Anleitung zum Absichern veröffentlicht.
Grundschutz für WordPress
- 1
Updates einspielen
WordPress, Theme und Plugins aktuell halten, am besten mit festem Rhythmus.
- 2
Plugins aufräumen
Alles löschen, was nicht gebraucht wird, nicht nur deaktivieren.
- 3
Zugänge sichern
Starke Passwörter, Zwei-Faktor-Anmeldung, alte Nutzer entfernen.
- 4
Sicherungen anlegen
Regelmäßige Backups außerhalb des Servers und testen, ob die Wiederherstellung klappt.
- 5
HTTPS überall
Die ganze Website verschlüsselt ausliefern, ohne gemischte Inhalte.
So prüfst du deine Website selbst
Für einen ersten Check brauchst du keine teure Software. Diese kostenlosen Werkzeuge nutze ich gern:
- Google Search Console: Im Bereich Sicherheit und manuelle Maßnahmen meldet Google, wenn es Schadsoftware oder gehackte Inhalte findet.
- Google Safe Browsing: Im Transparenzbericht von Google prüfst du, ob deine Domain als unsicher eingestuft ist.
- SSL Labs: Prüft, ob das HTTPS-Zertifikat korrekt eingerichtet ist.
- Mozilla HTTP Observatory: Zeigt, ob wichtige Sicherheits-Header gesetzt sind.
Findest du Auffälligkeiten oder weißt nicht, wie du sie beheben sollst, lohnt sich professionelle Hilfe. Bei meiner Website-Betreuung gehören Updates, Sicherungen und Kontrolle fest dazu.
Was tun, wenn die Website gehackt wurde?
Erste Schritte im Notfall
- Einfach weiterlaufen lassen.
- Nur die sichtbaren Spuren löschen.
- Alte Passwörter behalten.
- Alle Passwörter und Zugänge ändern.
- Sauberes Backup einspielen und Lücke schließen.
- In der Search Console die Überprüfung beantragen.
Nach der Bereinigung kannst du in der Search Console eine Überprüfung beantragen. Erst danach verschwinden Warnungen in den Suchergebnissen.
Häufige Fragen
Wie oft sollte ich Updates machen?
Sicherheitsupdates so schnell wie möglich, alle anderen in einem festen Rhythmus, etwa wöchentlich. Vorher immer eine Sicherung anlegen.
Sind Baukästen wie Wix sicherer als WordPress?
Bei Baukästen kümmert sich der Anbieter um Server und Updates. Das nimmt dir Arbeit ab. Sichere Zugänge und Passwörter bleiben aber deine Aufgabe.
Brauche ich ein Sicherheits-Plugin?
Es kann helfen, ersetzt aber keine Updates und Sicherungen. Wichtiger als jedes Plugin sind die Grundregeln.
Ist KI-generierter Code unsicher?
Nicht grundsätzlich. Er ist so sicher wie die Prüfung, die er bekommt. Ohne Kontrolle bleiben typische Fehler wie Schlüssel im Klartext unentdeckt.
Merkt Google, wenn meine Seite gehackt wurde?
Oft ja. Google kann Warnungen in den Suchergebnissen anzeigen und meldet Probleme in der Search Console. Deshalb lohnt sich ein regelmäßiger Blick dorthin.
Was kostet eine Bereinigung?
Das hängt vom Schaden ab. Vorbeugen mit Updates und Sicherungen ist fast immer günstiger als eine Bereinigung danach.
Fazit
Website-Sicherheit ist vor allem Routine: Updates, sichere Zugänge, wenige Erweiterungen und regelmäßige Sicherungen. Wer mit KI baut, sollte zusätzlich darauf achten, dass keine Schlüssel im Code stehen und jemand den Code versteht. Mit den kostenlosen Werkzeugen aus diesem Beitrag siehst du schnell, wo deine Website steht.
Quellen
- OWASP Top 10:2025: häufigste Sicherheitsrisiken von Webanwendungen
- WordPress: Hardening WordPress: offizielle Anleitung
- GitHub Docs: Geheimnisüberprüfung: hartcodierte Zugangsdaten
- Google Transparenzbericht: Safe Browsing: Status einer Website prüfen
- Qualys SSL Labs: HTTPS-Prüfung
- Mozilla HTTP Observatory: Sicherheits-Header
- W3Techs: Content-Management-Systeme: Anteil WordPress, Stand 08.10.2026